WAFの設置場所
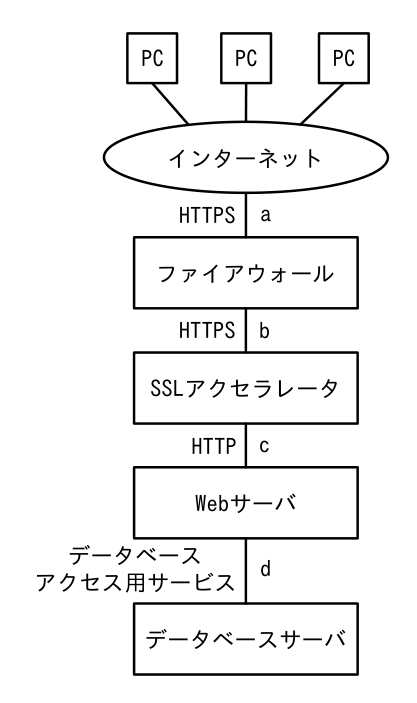
図のような構成と通信サービスのシステムにおいて,Web アプリケーションの脆弱性対策のための WAF の設置場所として,最も適切な箇所はどこか。ここで,WAF には通信を暗号化したり,復号したりする機能はないものとする。
- A
a
- B
b
- C
c
- D
d
正解と解説を見る
正解:C
WAF(Web Application Firewall)はHTTPの中身を検査する。復号機能がない場合は、SSLアクセラレータで復号された後、Webサーバの手前のcに置く。
出典: 令和5年度 基本情報技術者試験 科目A 公開問題 問10(IPA 独立行政法人情報処理推進機構)。図・表は公開問題の画像を切り出して使用。解説はこのサイトが作成。
- A
誤り。aはHTTPSで暗号化された区間。WAFには復号機能がないため、通信の中身を検査できない。
- B
誤り。bもファイアウォールとSSLアクセラレータの間のHTTPSの区間で、暗号化されたままなので検査できない。
- C
正しい。cは、SSLアクセラレータで復号された後のHTTPの区間で、Webサーバの直前にあたる。WAFが平文のHTTPリクエストを検査し、SQLインジェクションなどの攻撃を防げる。
- D
誤り。dはWebサーバとデータベースサーバの間の通信。Webアプリケーションに届くHTTP通信を検査する位置ではない。
このサイトの問題は、公開されている出題範囲に沿って作ったオリジナルの模擬問題です。本試験の問題ではありません。独立行政法人情報処理推進機構(IPA)の公式サービスではありません。