Web攻撃の名称
Web サービスを狙った攻撃に関する記述と攻撃の名称の適切な組合せはどれか。
a Web サービスが利用しているソフトウェアに脆弱性の存在が判明したとき,その修正プログラムが提供される前に,この脆弱性を突いて攻撃する。
b 複数のコンピュータから大量のパケットを一斉に送り付けることによって,Web サービスを正常に提供できなくさせる。
c 理論的にあり得るパスワードのパターンを順次試すことによって,正しいパスワードを見つけ,攻撃対象の Web サービスに侵入する。
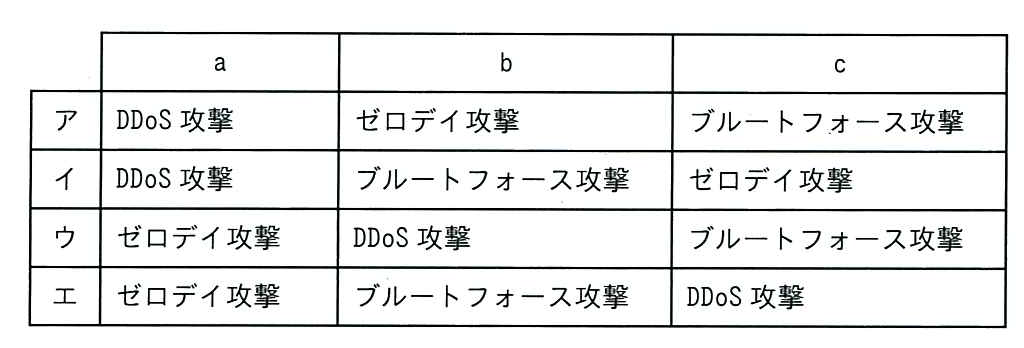
- A
a:DDoS 攻撃 b:ゼロデイ攻撃 c:ブルートフォース攻撃
- B
a:DDoS 攻撃 b:ブルートフォース攻撃 c:ゼロデイ攻撃
- C
a:ゼロデイ攻撃 b:DDoS 攻撃 c:ブルートフォース攻撃
- D
a:ゼロデイ攻撃 b:ブルートフォース攻撃 c:DDoS 攻撃
正解と解説を見る
正解:C
修正前の脆弱性を突くのがゼロデイ攻撃、多数の機器から過負荷をかけるのがDDoS攻撃、パスワードを全通り試すのがブルートフォース攻撃です。
出典: 令和7年度 ITパスポート試験 公開問題 問73(IPA 独立行政法人情報処理推進機構)。図・表は公開問題の画像を切り出して使用。解説はこのサイトが作成。
- A
誤り。修正プログラムが出る前の脆弱性を突くaはゼロデイ攻撃で、複数のコンピュータから大量のパケットを送るbがDDoS攻撃です。aとbが入れ替わっています。
- B
誤り。aはゼロデイ攻撃、bはDDoS攻撃、cはブルートフォース攻撃です。3つとも対応が違います。
- C
正しい。aは修正プログラムが提供される前の脆弱性を突くゼロデイ攻撃です。bは多数のコンピュータからパケットを集中的に送ってサービスを止めるDDoS攻撃です。cはありうるパスワードを全通り試すブルートフォース攻撃(総当たり攻撃)です。
- D
誤り。bはDDoS攻撃、cはブルートフォース攻撃です。bとcが入れ替わっています。
このサイトの問題は、公開されている出題範囲に沿って作ったオリジナルの模擬問題です。本試験の問題ではありません。独立行政法人情報処理推進機構(IPA)の公式サービスではありません。