情報セキュリティの3要素と対策
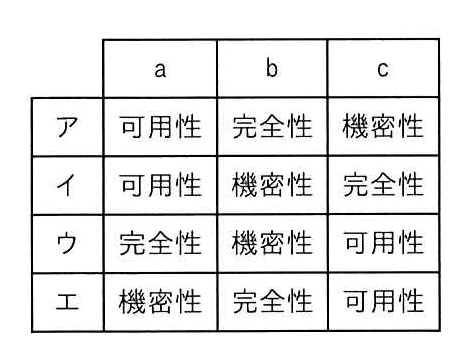
情報セキュリティの3要素である機密性,完全性及び可用性と,それらを確保するための対策の例 a ~ c の適切な組合せはどれか。
a アクセス制御
b デジタル署名
c ディスクの二重化
| | a | b | c |
|---|---|---|---|
| ア | 可用性 | 完全性 | 機密性 |
| イ | 可用性 | 機密性 | 完全性 |
| ウ | 完全性 | 機密性 | 可用性 |
| エ | 機密性 | 完全性 | 可用性 |
- A
ア
- B
イ
- C
ウ
- D
エ
正解と解説を見る
正解:D
機密性は許可された人だけが使えること、完全性は情報が正確で改ざんされていないこと、可用性は必要なときに使えることを指す。
出典: 令和6年度 ITパスポート試験 公開問題 問75(IPA 独立行政法人情報処理推進機構)。図・表は公開問題の画像を切り出して使用。解説はこのサイトが作成。
- A
誤り。アクセス制御は、許可された人だけが情報を利用できるようにする対策なので、可用性ではなく機密性にあたる。ディスクの二重化も機密性ではなく可用性の対策である。
- B
誤り。デジタル署名は改ざんの検知に使うので、機密性ではなく完全性の対策である。ディスクの二重化は可用性の対策である。
- C
誤り。アクセス制御は機密性、デジタル署名は完全性の対策であり、aとbが逆になっている。
- D
正しい。a:アクセス制御は許可された人だけに利用させるので機密性。b:デジタル署名はデータが改ざんされていないことを確認できるので完全性。c:ディスクの二重化は一方が故障しても使い続けられるので可用性。
このサイトの問題は、公開されている出題範囲に沿って作ったオリジナルの模擬問題です。本試験の問題ではありません。独立行政法人情報処理推進機構(IPA)の公式サービスではありません。